


О курсе
Пентестер — это специалист по тестированию на проникновение, который легально взламывает системы, чтобы найти уязвимости до того, как это сделают злоумышленники.
Он моделирует атаки хакеров: ищет слабые места в веб-приложениях, сетях, инфраструктуре и показывает, как их можно использовать. После тестирования пентестер оформляет отчёт с найденными проблемами и рекомендациями по защите.
Это отличная стартовая позиция для карьеры в информационной безопасности.
Количество мест ограничено!
360 часов
6 месяцев
Онлайн
150 000 ₽
Стоимость
* При направлении на обучение группы слушателей от одной организации предусмотрены корпоративные скидки
* Для физических лиц возможна рассрочка платежа

Используемые инструменты и технологии на курсе
Nmap, Masscan, Wireshark, Linux, Windows, Bash, PowerShell, PTES, OSSTMM, MITRE ATT&CK, OWASP и др.
Преимущества курса
Онлайн обучение

Лекции в записи — учитесь в своем ритме
Все лекции доступны в записи, чтобы вы могли смотреть их в любое удобное время, планируя обучение под свой график

Чат с поддержкой — всегда на связи
Вас ждет активный чат с кураторами и другими участниками курса, где можно задать вопросы, обсудить сложные моменты и получить обратную связь

Конспекты, тесты и практика — закрепляйте знания. Набор актуальных практических заданий, укрепляющих теоретические знания
Удобные конспекты и тесты помогут вам глубже погрузиться в материал и проходить задания в комфортном для вас темпе

Вебинары — живое общение и записи
Участвуйте в вебинарах в реальном времени для максимального погружения или смотрите записи, если не успели присоединиться
Зарплаты cпециалистов по тестированию на проникновение
Кому будет полезен курс
- Начинающим специалистам по информационной безопасности без опыта тестирования на проникновение, которые хотят получить системные знания о методах разведки, сканирования и эксплуатации уязвимостей
- Системным администраторам Windows и Linux, стремящимся добавить в свой арсенал навыки автоматизации на Bash и PowerShell, необходимые для аудита и анализа безопасности
- Сетевым инженерам, желающим научиться анализировать сетевой трафик (TCP/IP, DNS, порты) и выявлять потенциальные точки входа злоумышленников
- Разработчикам программного обеспечения, заинтересованным в понимании OWASP Top 10 и принципов безопасной разработки web-приложений
- QA-инженерам и тестировщикам, которые хотят расширить свою специализацию и включить безопасность в процесс тестирования
- IT-специалистам из смежных областей (техподдержка, DevOps), планирующим перейти в сферу кибербезопасности и освоить инструменты Pentest
- Студентам и выпускникам IT-специальностей, ищущим практический курс для уверенного старта карьеры младшего пентестера
Документ об окончании
Диплом о профессиональной переподготовке
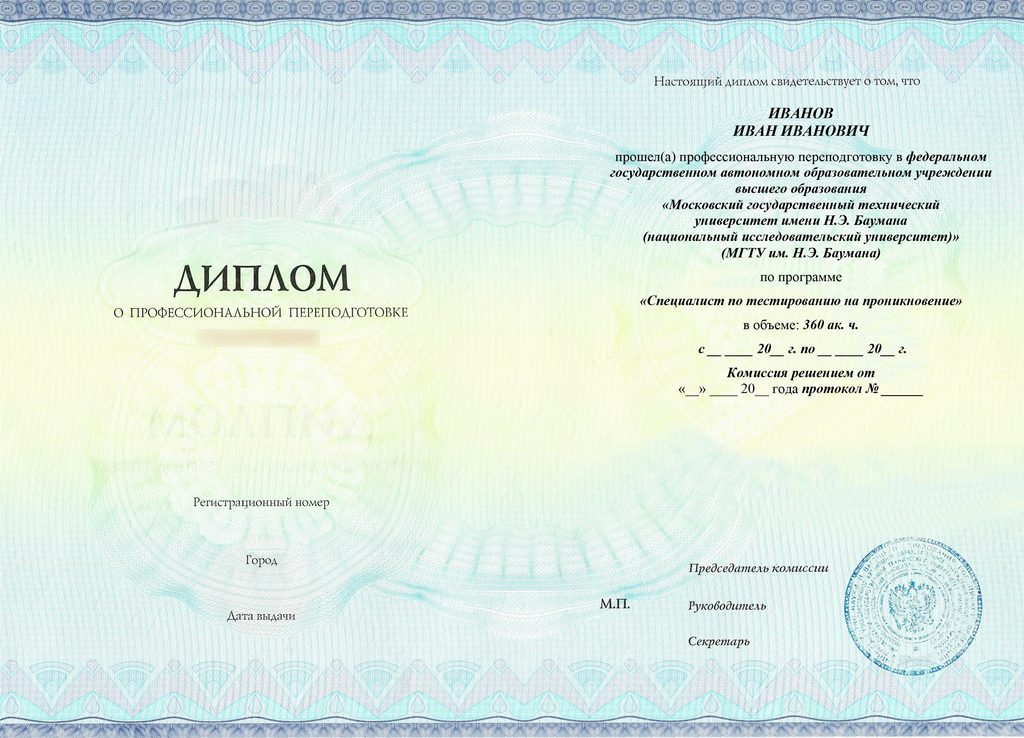
После прохождения курса проводится итоговая аттестация, по результатам которой слушатель получает диплом о профессиональной переподготовке МГТУ им. Н.Э. Баумана.
Лицензия на право ведения образовательной деятельности № Л035-00115-77/00119279.
На выпускных документах МГТУ им. Н.Э. Баумана проставляется официальная гербовая печать с полным наименованием учебного заведения.
Образовательные учреждения с иными печатями, отличающимися от установленного образца, не имеют никакого отношения к Университету.
- - 05.04.2027
360 часов
ОнлайнЧему вы научитесь
- Собирать и анализировать сведения о структуре сети и её узлах
- Сканировать серверы и веб-приложения утилитами (Nmap, Masscan, Wireshark) для поиска уязвимых точек
- Оценивать результаты сканирования и определять, могут ли найденные слабости быть использованы злоумышленниками
- Работать в Linux и Windows, включая создание простых скриптов на Bash и PowerShell для автоматизации рутинных задач
- Понимать основные методологии и стандарты (PTES, OSSTMM, MITRE ATT&CK, OWASP) в тестировании на проникновение
- Проводить пост-эксплуатацию и искать скрытые пути перемещения внутри сети
- Оформлять результаты в структурированный отчёт с понятными рекомендациями по укреплению безопасности, соблюдая этические и правовые нормы
Программа курса
Модуль 1. Введение в тестирование на проникновение
- Знакомство с профессией
- Подготовка рабочего окружения
- Правильный подход к документирования знаний
Модуль 2. Основы нормативно-правового регулирования в информационной безопасности
- Нормативно-правовые основы тестирования на проникновение
- Методологии проведения пентеста
Модуль 3. Основы сетевых технологий
- Модель OSI
- PnetLab
- Основы компьютерных сетей
- Анализ сетевого трафика
Модуль 4. Введение в веб-технологии
- Введение в веб-технологии
- Owasp Top 10
- Уязвимости на стороне клиента
- Уязвимости на стороне сервера
- Уязвимости базы данных
- Уязвимость аутентификации и пользовательских сессий
- Уязвимость контроля доступа
- Доступ к файлам и внутренним ресурсам веб-сервера
- Классификация и оценка уязвимостей
Модуль 5. Основы Linux
- Права доступа
- Основы bash
- Процессы
- Сети в Linux
- Мисконфигурации настроек
- Docker escape
Модуль 6. Основы Windows
- База Windows
- Консоль Windows
- Реестр и службы Windows
- Механизмы безопасности и мониторинга Windows
- Аутентификация Windows
- Службы каталогов Windows
- Аутентификация в домене Windows
- Локальное повышение привилегий
- «Инструменты Сисадмина»
Модуль 7. Сбор и анализ информации об объекте тестирования
- Основы OSINT и цели разведки
- Публичные базы данных и WHOIS
- Email, метаданные и утечки
- Поиск в соцсетях и публичных источниках
- Анализ инфраструктуры и DNS
- Сканирование и fingerprinting сервисов
- Поиск директорий и страниц сайтов
Модуль 8. Анализ защищенности веб-приложений
- Методология тестирования веб-приложений
- Поиск и эксплуатация уязвимостей веб-приложений. Burp Suite и автоматизированные средства
- Основные классы веб-уязвимостей
- Управление доступом/сессиями
- Уязвимости файлов и серверных ресурсов
Модуль 9. Анализ защищенности инфраструктуры информационных систем
- Методология тестирования защищенности инфраструктуры
- Поиск и эксплуатация уязвимостей сетевых сервисов
- Атаки на учетные записи и механизмы аутентификации
- Анализ конфигурации инфраструктуры и типовые ошибки администрирования
Модуль 10. Планирование и организация работ по проведению тестирования на проникновение
- Профессиональная этика в информационной безопасности
- Командная работа в рамках тестирования
- Психология взаимодействия в технических командах
- Составление технического отчета
- Коммуникация с менеджерами и нетехническими заказчиками
- Публичные выступления и защита отчета
Итоговая аттестация
Итоговый проект
Преподаватели и партнёры
Преподавательский состав БАУМАНТЕХ включает в себя как профессионалов лучшего технического ВУЗа России, так и экспертов-практиков с многолетним опытом работы в крупнейших отраслевых компаниях. Сочетание глубоких теоретических знаний и реального практического опыта позволяет нашим слушателям получать актуальные навыки, которые можно сразу применять в профессиональной деятельности.
Наши преподаватели — это профессионалы, которые искренне увлечены своим делом. Они структурированно и доступно излагают материал, помогают разобраться в сложных профессиональных задачах и делятся реальными кейсами из опыта ведущих компаний. Благодаря такому подходу, после окончания обучения слушатели могут сразу применять полученные знания и навыки на практике, достигая высоких результатов в своей профессиональной деятельности.



Требования к слушателям
К освоению учебной программы допускаются лица, имеющие среднее профессиональное и (или) высшее образование (получающие среднее профессиональное и (или) высшее образование).
